Anticipez les menaces,
sécurisez votre horizon.

Cyber Horizon protège les systèmes des entreprises belges, de la détection proactive à l’incident response, avec un expert certifié GSE qui répond présent quand ça compte.

Ou commencez par un check gratuit de ce que les attaquants voient de votre entreprise →

Incident response sous 24 heures
GSEGIAC Security Expert (#433)
9+ ansEn cybersécurité
24hIntervention sur incident
100%Missions menées par un senior

Ce que je propose

Une couverture de bout en bout, de la recherche de failles à la réponse quand une attaque frappe. Chaque mission se termine par un rapport clair et des actions concrètes.

Respond

Quand une attaque frappe : la contenir, la comprendre et vous remettre sur pied.

Incident response

Une attaque est en cours : je pilote la réponse pour la stopper, limiter les dégâts et relancer votre activité. Ransomware compris.

En savoir plus
  • Intervention sous 24 heures
  • Triage, scoping et containment
  • Coordination avec votre IT, votre direction et vos prestataires
  • Eradication, recovery et lessons learned
Voir la page du service →

Digital forensics

L’enquête approfondie : ce qui s’est passé, qui a fait quoi et quand, preuves à l’appui. Après une cyberattaque, pour un dossier d’assurance, une plainte à la police ou une affaire interne.

En savoir plus
  • Acquisition et préservation des preuves
  • Analyse post-mortem d’ordinateurs, de serveurs et de téléphones
  • Profiling de l’activité utilisateur : fichiers, communications, navigation, connexions
  • Memory forensics et network forensics
  • Dossiers de harcèlement, de fraude et de manquements internes
  • Appui aux enquêtes des assurances et des forces de l’ordre
Voir la page du service →

Microsoft 365 & Azure investigations

Compromission de comptes, business email compromise (BEC) et activité cloud suspecte.

En savoir plus
  • Analyse des sign-in logs et audit logs (Entra ID, Purview)
  • Inbox rules malveillantes, transferts et applications OAuth
  • Étendue des données consultées
  • Mesures de containment et de hardening
Voir la page du service →

Ransomware support

Un accompagnement spécialisé quand un ransomware vous met sous pression, en parallèle de l’enquête.

En savoir plus
  • Threat intelligence sur l’acteur
  • Appui à la négociation, en coordination avec la direction et le juridique
  • Traçage des paiements en cryptomonnaie
  • Priorités de recovery
Voir la page du service →

Detect

Trouver l’attaquant déjà présent, et vous assurer de voir le prochain.

Threat hunting & compromise assessment

Une recherche proactive de l’activité malveillante que vos outils actuels n’ont pas vue.

En savoir plus
  • Hunts basés sur des hypothèses, sur votre SIEM et vos endpoints
  • Compromise assessment après un soupçon ou un rachat
  • Passage à l’incident response si nécessaire
  • De nouvelles détections à chaque hunt
Voir la page du service →

Detection engineering

Transformer vos logs en alertes qui comptent vraiment.

En savoir plus
  • Use cases de détection pour Microsoft Sentinel, Splunk ou ELK
  • Revue des sources de logs et de la visibilité
  • Tuning pour réduire les faux positifs
  • Mapping MITRE ATT&CK
Voir la page du service →

Prevent

Préparer votre équipe et tester vos défenses avant le jour J.

Incident response readiness

Être prêt avant le premier appel : les outils, les procédures et les personnes.

En savoir plus
  • Infrastructure d’incident response isolée
  • Playbooks et plan de communication
  • Exercices tabletop
  • Analyse des manques de logs et de visibilité
Voir la page du service →

CSIRT maturity

Construire et structurer une équipe d’incident response aux standards internationaux.

En savoir plus
  • Processus et catalogue de services
  • Accompagnement vers l’accréditation TF-CSIRT
  • Accompagnement vers l’adhésion à FIRST
Voir la page du service →

Penetration testing

Pentests physiques, réseau interne et externes : j’exploite vos failles avant l’attaquant.

En savoir plus
  • Réseau interne et Active Directory
  • Exposition externe
  • Applications web et API
  • Wi-Fi et cloud (Microsoft 365, Azure)
  • Rapport complet avec corrections priorisées
Voir la page du service →

Security assessment

Une lecture claire de votre posture de sécurité actuelle, avec des recommandations priorisées et applicables.

En savoir plus
  • Revue de votre exposition et de vos défenses
  • Roadmap priorisée
  • Quick wins applicables immédiatement
Voir la page du service →

Training

Sensibilisation pour tous, et formations techniques pratiques pour vos équipes.

En savoir plus
  • Sensibilisation de tous les employés
  • Formations SOC analyst et DFIR
  • Formation au penetration testing
  • Talks et workshops
Voir la page du service →
Attaqué en ce moment ?Appelez directement, incident response sous 24 heures.
Appeler le +32 491 54 92 44

Ils m’ont fait confiance

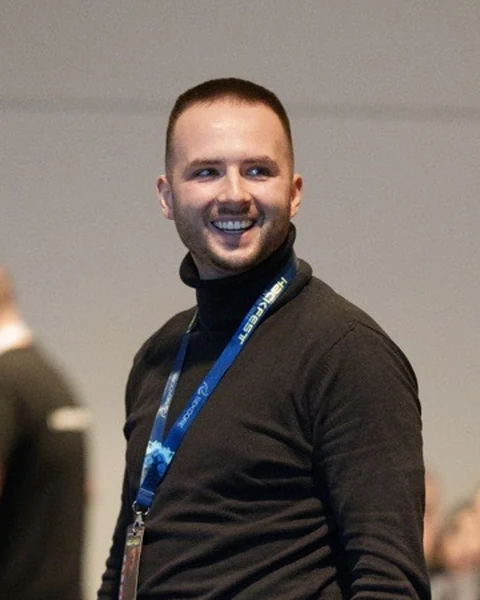
Aurélien Cuvelier

Senior Incident Responder spécialisé en DFIR et threat hunting. Depuis plus de 9 ans, j’aide les organisations à détecter les attaques, à comprendre comment elles se sont produites et à reprendre le contrôle quand un incident survient.

Fondateur de Cyber Horizon. Quand vous appelez, vous travaillez directement avec moi, du premier appel au rapport final.

GIAC Security Expert (GSE #433)Locked ShieldsEU Cyber Rapid Response TeamsSpeaker : Barbhack, Hackfest, Unlock Your Brain
Aurélien Cuvelier au Hackfest, souriant

Parlons de votre sécurité

Décrivez votre situation en quelques lignes. Je vous réponds sous un jour ouvrable.

Incident en cours ou informations sensibles ? N’utilisez pas ce formulaire : contactez-moi sur Threema, par téléphone, ou par email chiffré avec ma clé PGP.

Vos données servent uniquement à répondre à votre demande. Voir la politique de confidentialité.

Ou contactez-moi sur LinkedIn